Quiénes somos
Hablamos desde la experiencia de quienes han estado en comités de riesgos, auditoría interna y ciberseguridad, y sabemos que las decisiones sobre tecnologías emergentes exigen claridad, lenguaje común y evidencias sólidas.
Sabemos que en las grandes organizaciones el riesgo tecnológico emergente ya no es un
tema lateral, sino un eje central del diálogo entre negocio, cumplimiento y auditoría
interna, y por eso hemos construido una práctica especializada que conecta modelos de
control tradicionales con nuevas capas de datos, automatización y criterios éticos
aplicables a inteligencia artificial y otros entornos complejos.
Auditoría de nuevas tecnologías
Acompañamos a equipos de auditoría interna que necesitan revisar modelos de control frente a inteligencia artificial, automatización avanzada y servicios en la nube sin perder la trazabilidad documental que exigen los comités de auditoría.
Gobierno y apetito de riesgo
Diseñamos marcos de gobierno que permiten identificar, evaluar y mitigar riesgos de tecnologías emergentes, alineando políticas internas, apetito de riesgo y expectativas de supervisores sectoriales en Europa.
Integración en mapas de riesgo
Integramos el riesgo tecnológico emergente en mapas corporativos existentes mediante metodologías claras, indicadores accionables y una narrativa comprensible para negocio y dirección financiera.
Traducción regulatoria práctica
Ayudamos a traducir marcos regulatorios complejos en controles concretos, procedimientos operativos y evidencias verificables que soportan decisiones en comités y revisiones externas exigentes.
Trabajo interdisciplinar estructurado
Facilitamos sesiones de trabajo cruzadas entre tecnología, datos, legal y auditoría para alinear criterios sobre riesgos de modelos algorítmicos, terceros críticos y nuevas arquitecturas en la organización.
Visión independiente y crítica
Aportamos una mirada independiente sobre escenarios de riesgo, madurez de controles y prioridades de mitigación, con especial foco en decisiones que deben explicarse ante dirección y supervisores.
Conversemos sobre tu mapa de riesgos tecnológicos
Si lo que has leído encaja con las preguntas que se hace tu comité de riesgos, podemos revisar juntos un caso concreto, contrastar enfoques y definir un primer mapa de prioridades realista para los próximos meses.
HablemosCómo hemos ido afinando nuestro enfoque
Un equipo que une auditoría, tecnología y gobierno corporativo
Nos reconocemos en la mirada de quienes gestionan riesgos en grandes organizaciones, porque
venimos de esos mismos equipos y hemos vivido la tensión entre innovación, cumplimiento y
presión operativa, por eso nuestro liderazgo combina experiencia en auditoría interna,
ciberseguridad, análisis de datos, ética aplicada a algoritmos y gobierno corporativo, con
una forma de trabajar que prioriza la claridad documental y el diálogo honesto con las áreas
implicadas.
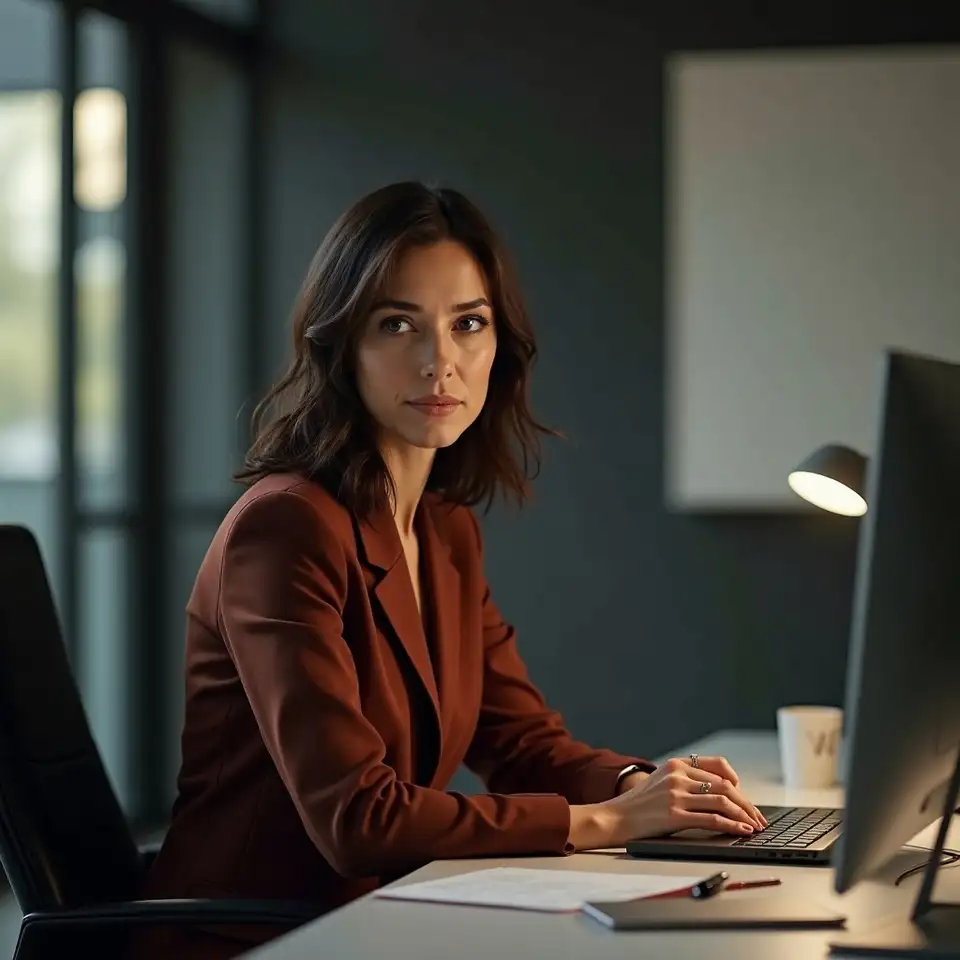
Laura Martínez Delgado
Socia responsable de riesgo tecnológico
Madrid, oficinas centrales
Áreas de especialización
Diseño y revisión de marcos de control para tecnologías emergentes, integración en planes de auditoría y soporte a comités de riesgos corporativos.
Fortalezas principales
Auditoría interna avanzada
Gestión integral de riesgos
Relación con comités directivos
He trabajado durante años en funciones de auditoría interna y gestión de riesgos tecnológicos, coordinando revisiones complejas de infraestructuras críticas y nuevos modelos basados en datos dentro de grupos empresariales internacionales, y en Tavernidos pongo ese bagaje al servicio de equipos que necesitan cuestionar sus marcos de control sin paralizar proyectos ni perder foco en los objetivos estratégicos marcados por el consejo.
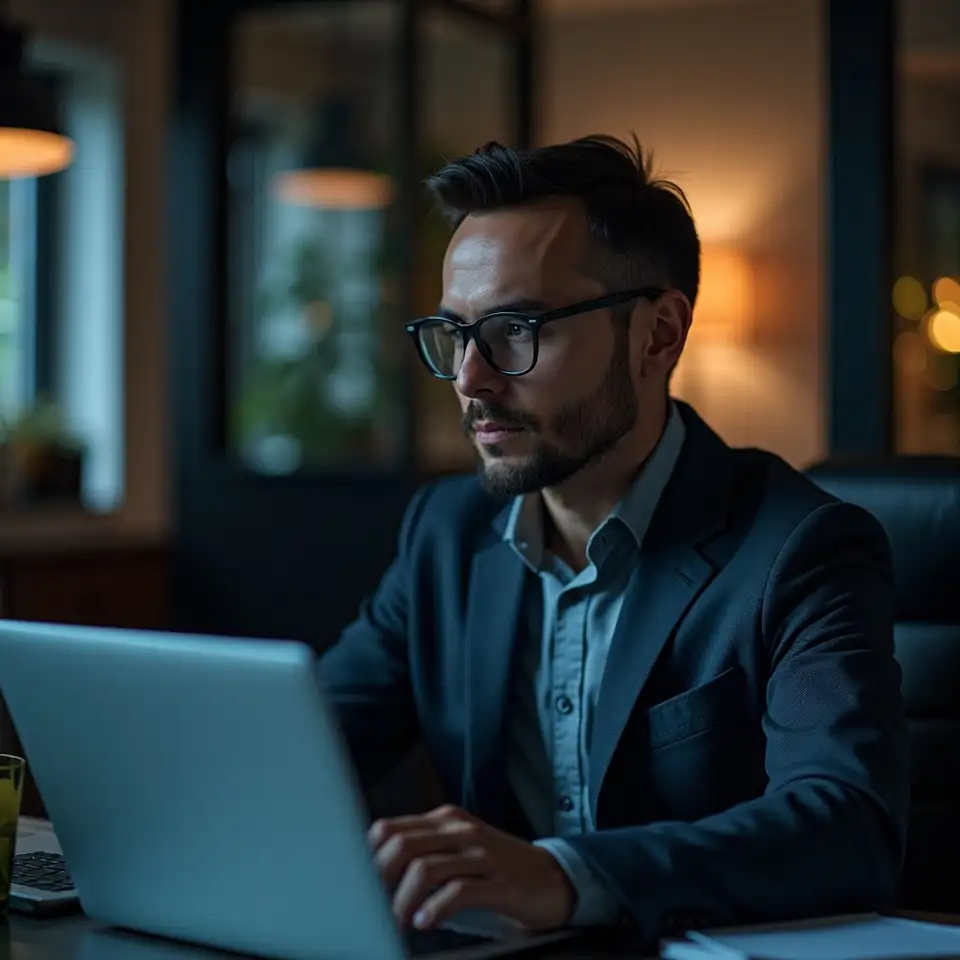
Diego Herrera Campos
Director de ciberseguridad y resiliencia
Barcelona, hub tecnológico
Áreas de especialización
Evaluación de riesgos técnicos, coordinación con equipos de infraestructura y definición de medidas de mitigación alineadas con prioridades de negocio.
Fortalezas principales
Ciberseguridad aplicada a negocio
Análisis de arquitectura técnica
Modelos de amenaza estructurados
Desde el ámbito de la ciberseguridad he acompañado a grandes organizaciones en la identificación de vulnerabilidades ligadas a nuevos servicios digitales, terceros críticos y arquitecturas en la nube, y en Tavernidos me centro en conectar ese conocimiento técnico con el lenguaje de los mapas de riesgo, las matrices de impacto y los informes que auditores internos y responsables de seguridad necesitan presentar ante la alta dirección.
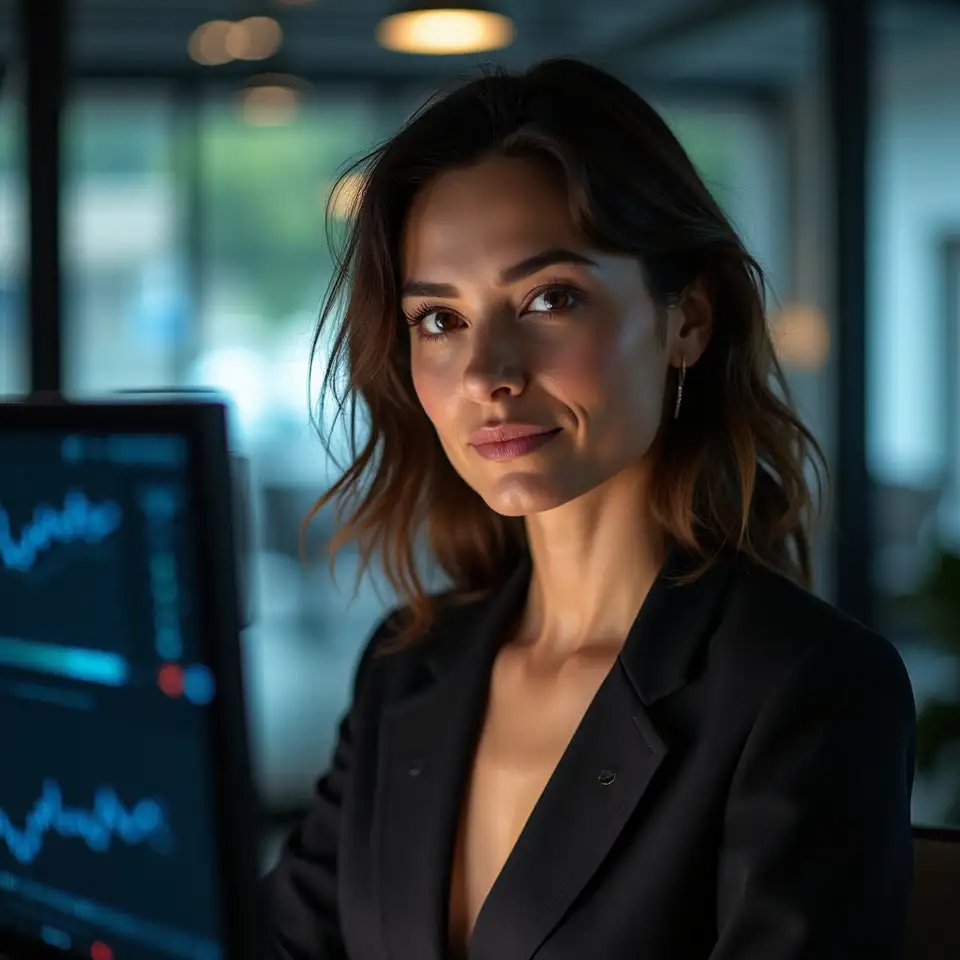
Nerea Soler Andreu
Responsable de riesgo en datos y algoritmos
Valencia, centro de datos
Áreas de especialización
Análisis de riesgos asociados a modelos de datos, diseño de controles y soporte en la comunicación de implicaciones técnicas a órganos de gobierno.
Fortalezas principales
Gobierno de datos corporativo
Evaluación de modelos algorítmicos
Documentación técnica clara
Mi trayectoria se ha desarrollado en proyectos de datos y analítica en entornos corporativos complejos, donde la presión por explotar modelos avanzados convive con la necesidad de explicarlos de forma clara, y en Tavernidos trabajo junto a auditoría interna, legal y tecnología para definir criterios de riesgo en modelos algorítmicos, documentar decisiones clave y establecer revisiones periódicas razonables.
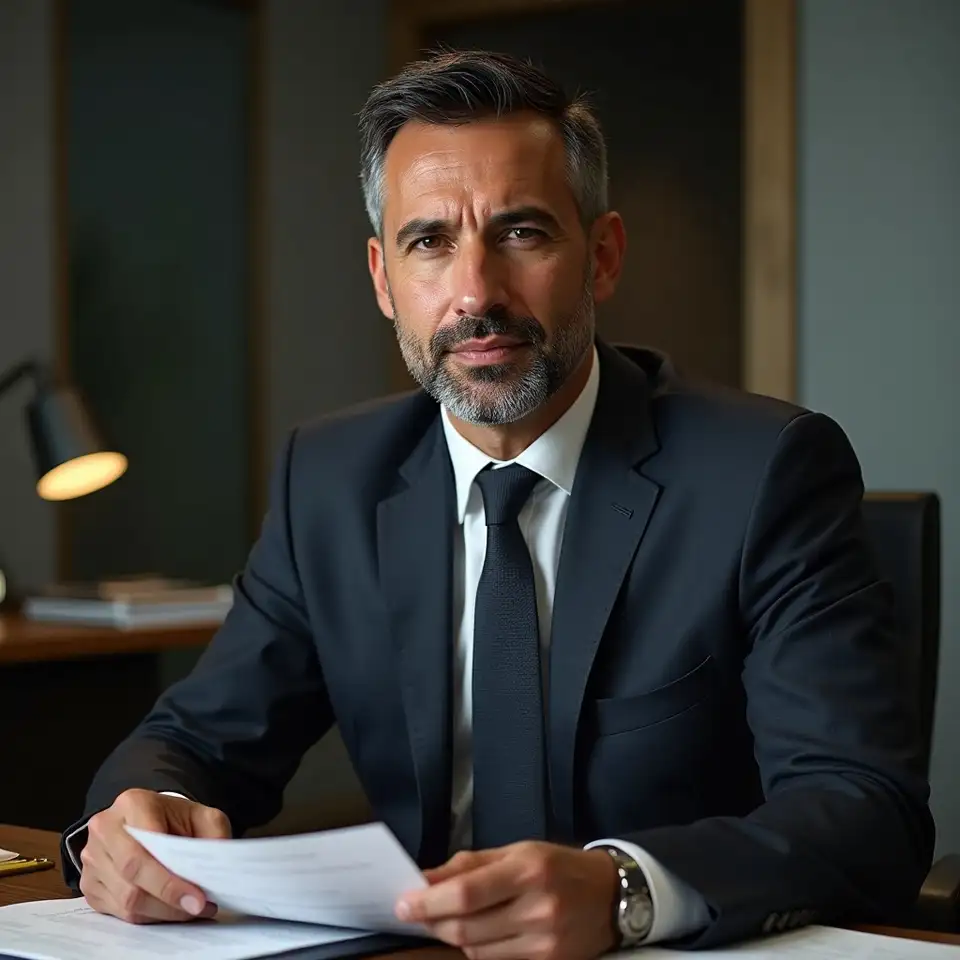
Javier Ortega Villalba
Director de gobierno y cumplimiento tecnológico
Bilbao, oficina corporativa
Áreas de especialización
Marco de gobierno para tecnologías emergentes, asignación de responsabilidades y alineamiento con expectativas de supervisores sectoriales.
Fortalezas principales
Gobierno corporativo y cumplimiento
Análisis normativo aplicado
Diseño de políticas internas
He acompañado a direcciones de cumplimiento y secretarías de consejo en la adaptación de marcos de gobierno a nuevas regulaciones, especialmente en materia de tecnología y protección de datos, y en Tavernidos mi foco está en traducir obligaciones normativas a políticas, procedimientos y responsabilidades claras, para que los equipos que gestionan riesgo tecnológico emergente trabajen con un marco coherente y documentado.
Lo que nos guía
Nuestros valores nacen de la práctica cotidiana con equipos que gestionan riesgo
tecnológico emergente bajo la mirada atenta de comités, direcciones y supervisores, y
marcan cómo trabajamos juntos.
-
Independencia crítica
Defendemos la independencia como condición para aportar valor, lo que significa que explicamos con claridad qué vemos en los marcos de riesgo tecnológicos, cómo llegamos a esas conclusiones y qué límites tiene nuestro análisis, sin adaptar el mensaje a expectativas previas ni prometer resultados que no dependen solo de nuestro trabajo ni de un único proyecto concreto. -
Integridad aplicada
Tratamos la integridad como algo práctico y no solo como una declaración, por eso documentamos nuestras recomendaciones, explicitamos supuestos y dejamos constancia de las incertidumbres, recordando siempre que los resultados pueden variar y que las decisiones finales corresponden a los órganos de gobierno de cada organización. -
Innovación responsable
Vemos la innovación como un terreno que exige prudencia y curiosidad a partes iguales, así que analizamos tecnologías emergentes con detalle, contrastamos fuentes especializadas y evitamos tanto el entusiasmo acrítico como el rechazo automático, buscando un equilibrio razonado entre oportunidad y exposición al riesgo.
-
Rigor regulatorio
Sabemos que la regulación evoluciona con rapidez y, en ocasiones, con zonas grises, de modo que nuestro trabajo consiste en ayudar a traducir obligaciones generales en prácticas concretas de gestión de riesgos tecnológicos, sin presentar la interpretación como única ni definitiva y dejando claro el margen de criterio profesional existente.
-
Colaboración estructurada
Reconocemos que los riesgos tecnológicos emergentes se gestionan entre muchas áreas, por lo que fomentamos dinámicas de colaboración en las que auditoría interna, seguridad, negocio, legal y datos puedan expresar preocupaciones, compartir información y construir decisiones que todos comprendan y puedan explicar con tranquilidad. -
Claridad y serenidad
Cuidamos el lenguaje con el que hablamos de riesgo para que la conversación en comités y equipos no se base en alarmas genéricas, sino en escenarios, impactos y medidas de mitigación entendibles, manteniendo siempre un tono sereno que permita decidir con perspectiva y revisar esas decisiones cuando el contexto cambie.
Lo que dicen otros equipos
Nos piden acompañarles cuando quieren contrastar decisiones sobre riesgo tecnológico emergente con una mirada externa informada.
"Llegamos a Tavernidos con un mapa de riesgos fragmentado y muchas dudas sobre cómo tratar los proyectos de inteligencia artificial, y el equipo nos ayudó a ordenar criterios, priorizar revisiones y documentar mejor las decisiones, lo que facilitó mucho el diálogo con el comité de auditoría y con las áreas de negocio implicadas."
M. Rodríguez
Director auditoría
Grupo industrial
Conversemos con calma
Ponemos estructura, lenguaje común y trazabilidad al riesgo tecnológico emergente dentro de tu organización.
Cuando invitamos a nuestro equipo a la mesa no buscamos imponer marcos teóricos, sino
contrastar lo que ya hacéis con prácticas observadas en otras organizaciones complejas,
poner datos y criterios comparables sobre la mesa y ayudar a que el comité de riesgos pueda
tomar decisiones informadas, conscientes de sus implicaciones y documentadas de forma
consistente.
Equipo Tavernidos